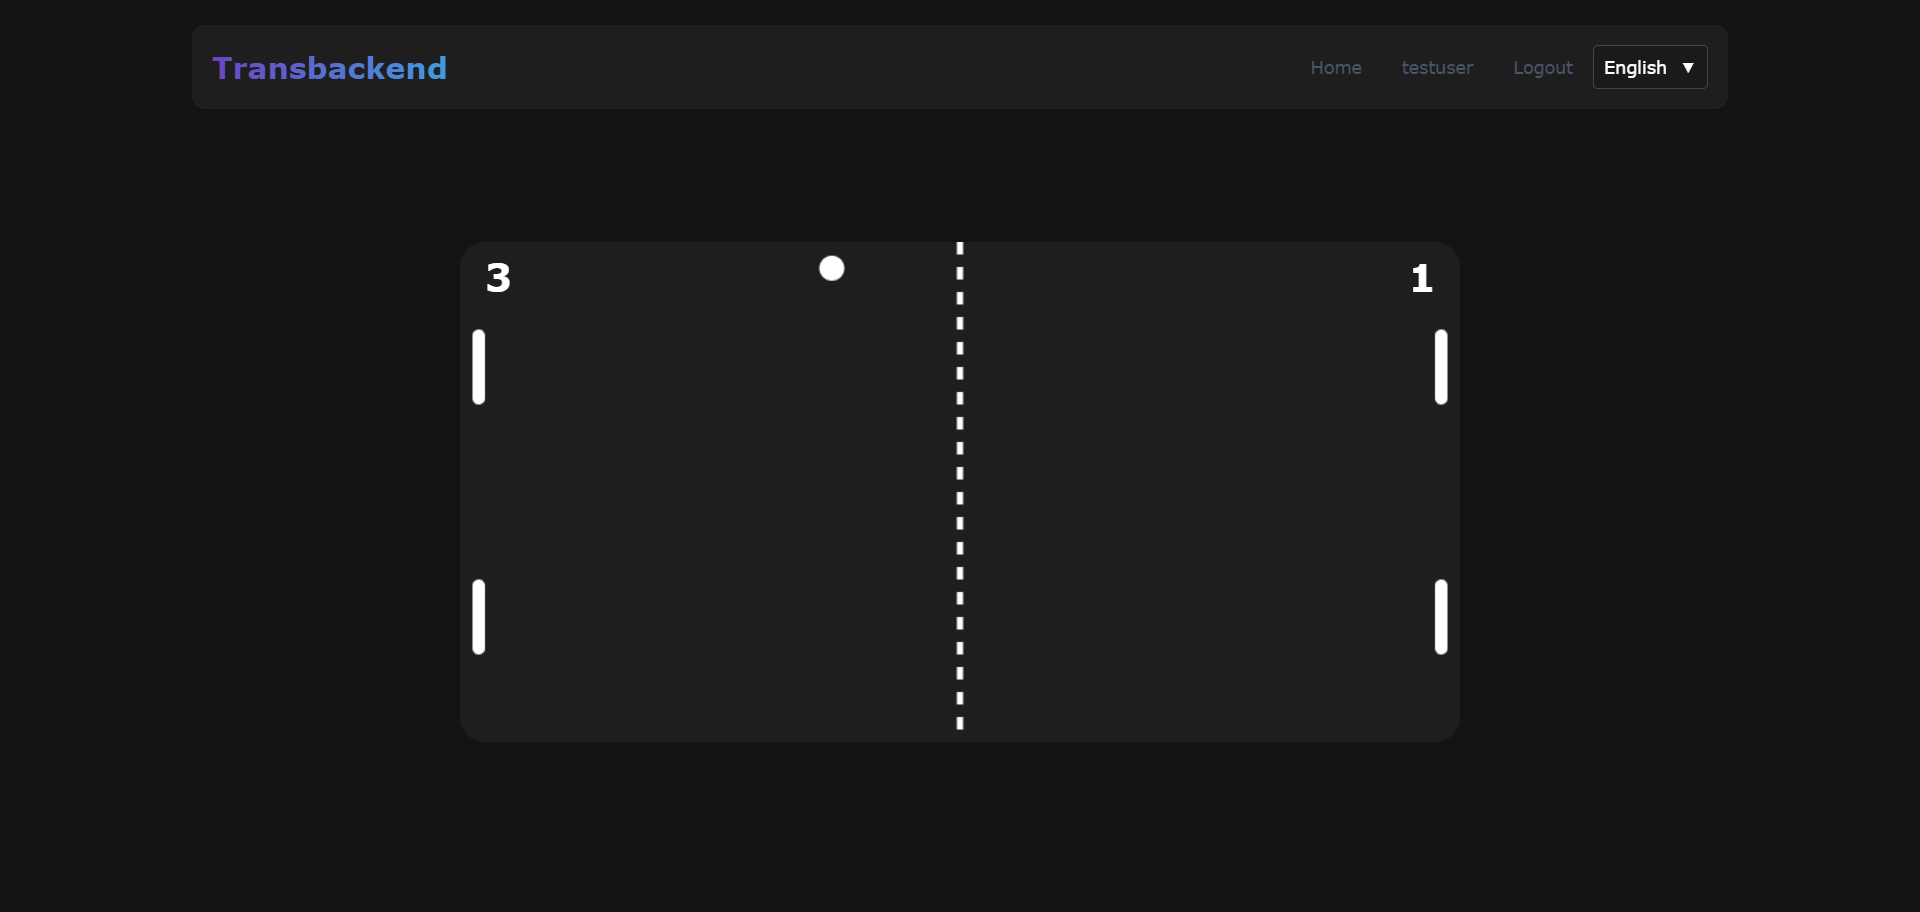
Oyun
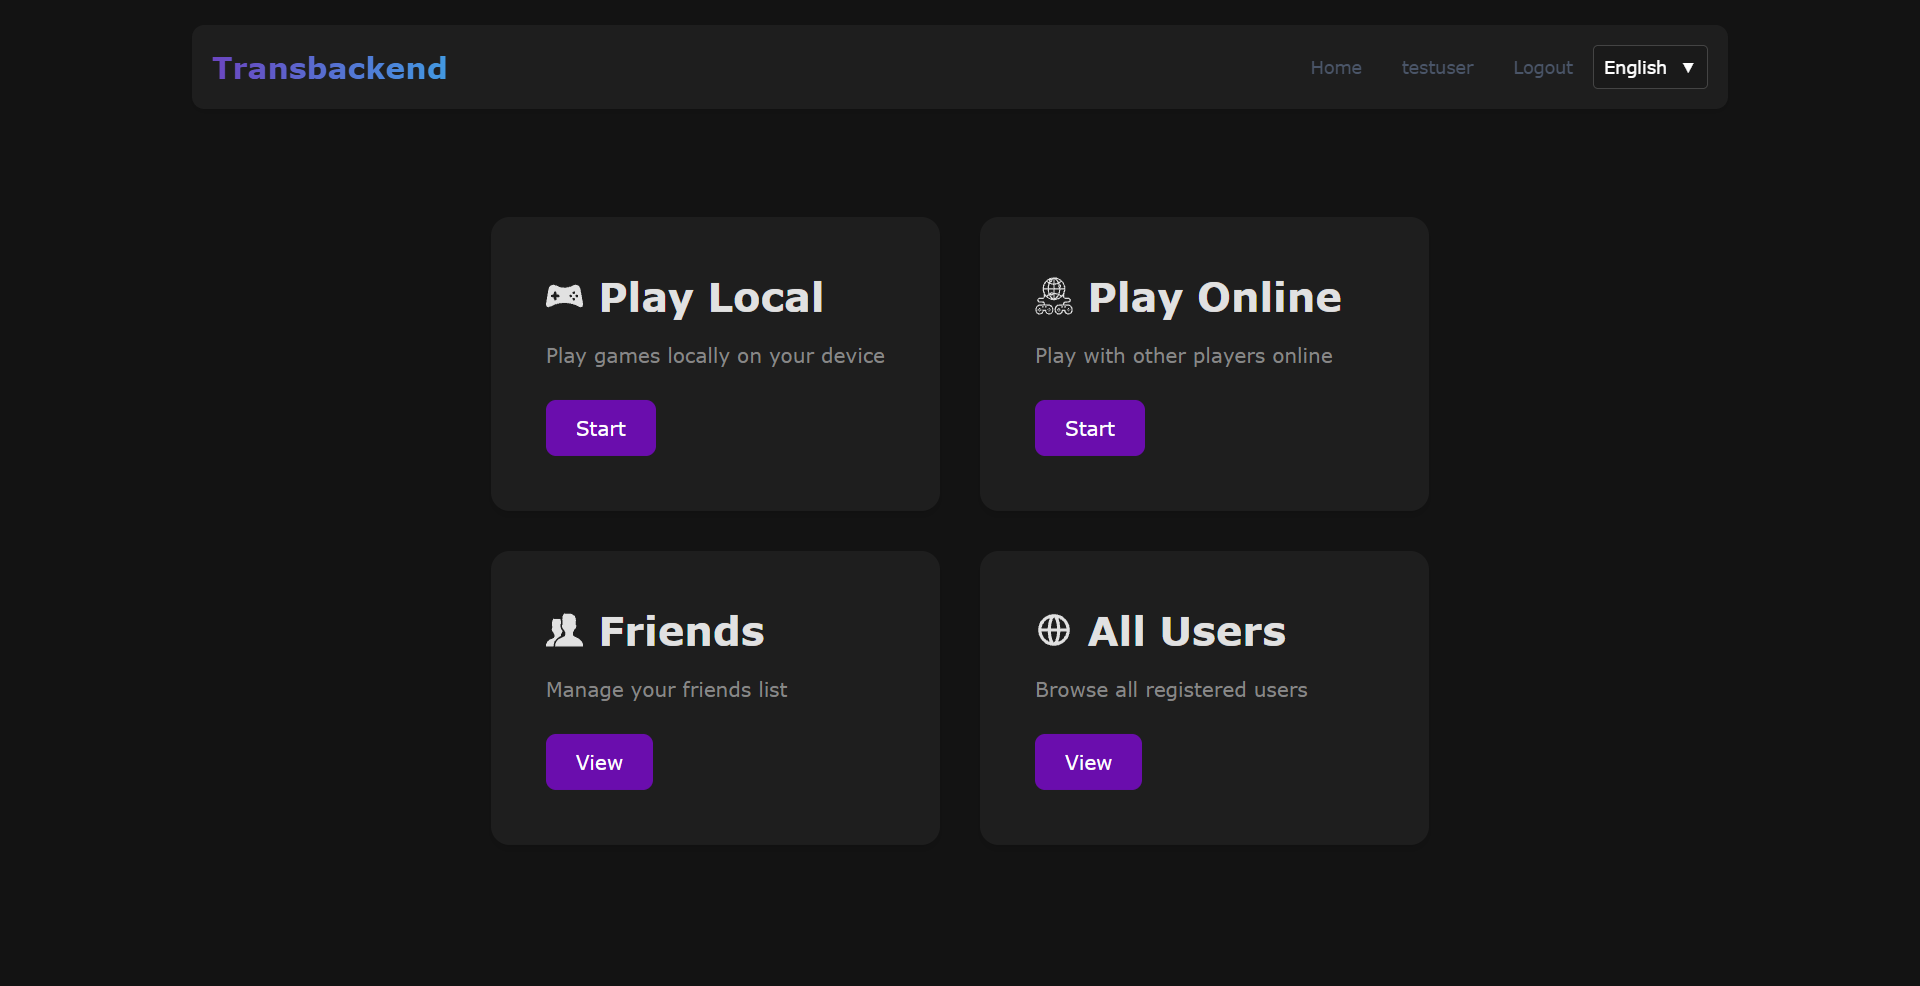
Çevrim içi maçlar WebSocket üzerinden gerçek zamanlı oynanıyor. Giriş yapan kullanıcı arkadaş ekleyebiliyor, kayıtlı oyuncuları görebiliyor ve farklı modlarda oynayabiliyor.
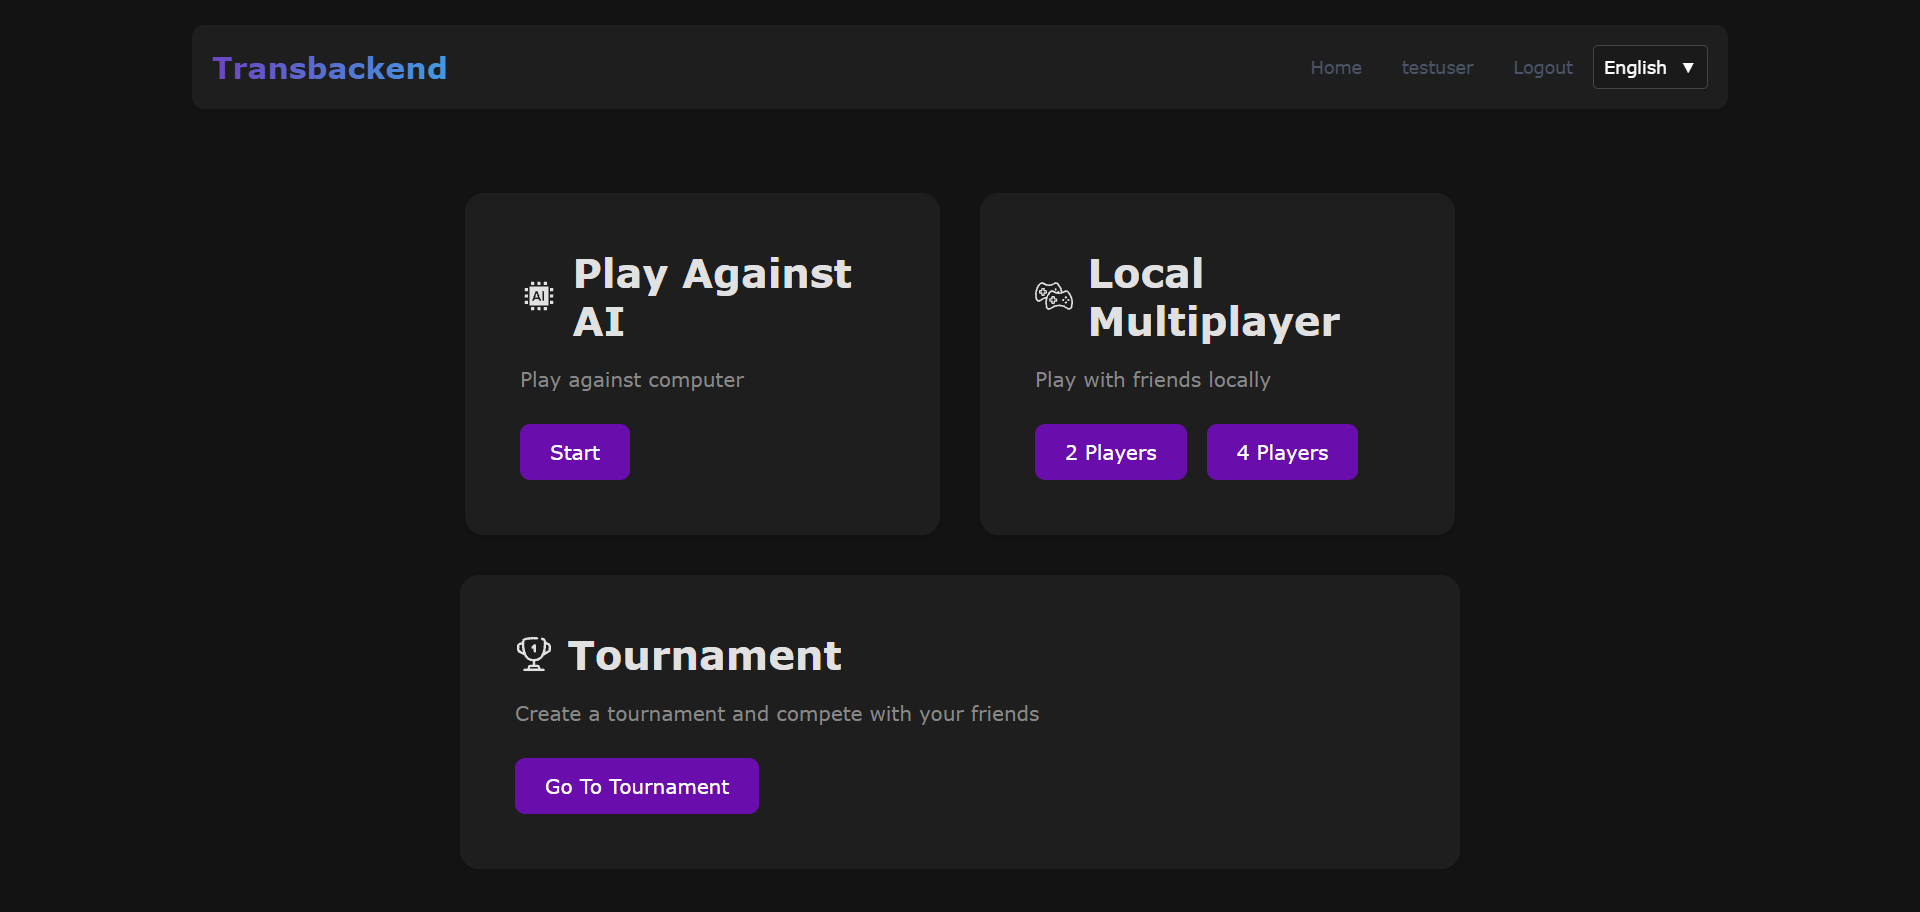
Yapay zekâya karşı
Bilgisayar rakibe karşı tek kişilik maç.
Yerel çok oyunculu
Aynı klavyede 2 ya da 4 oyuncu.
Turnuva
Arkadaşlarla turnuva kurup eleme usulü oynama.
Çevrim içi
Başka bir tarayıcıdaki oyuncuyla, sunucu üzerinden canlı maç.
Güvenlik
Bu bölümdeki Vault ve ModSecurity kurulumu benim işim. Amaç, gerçek bir uygulamada ihtiyaç duyulan katmanları kurmaktı: sırların yönetimi, uygulama önünde bir WAF ve güçlü kimlik doğrulama.
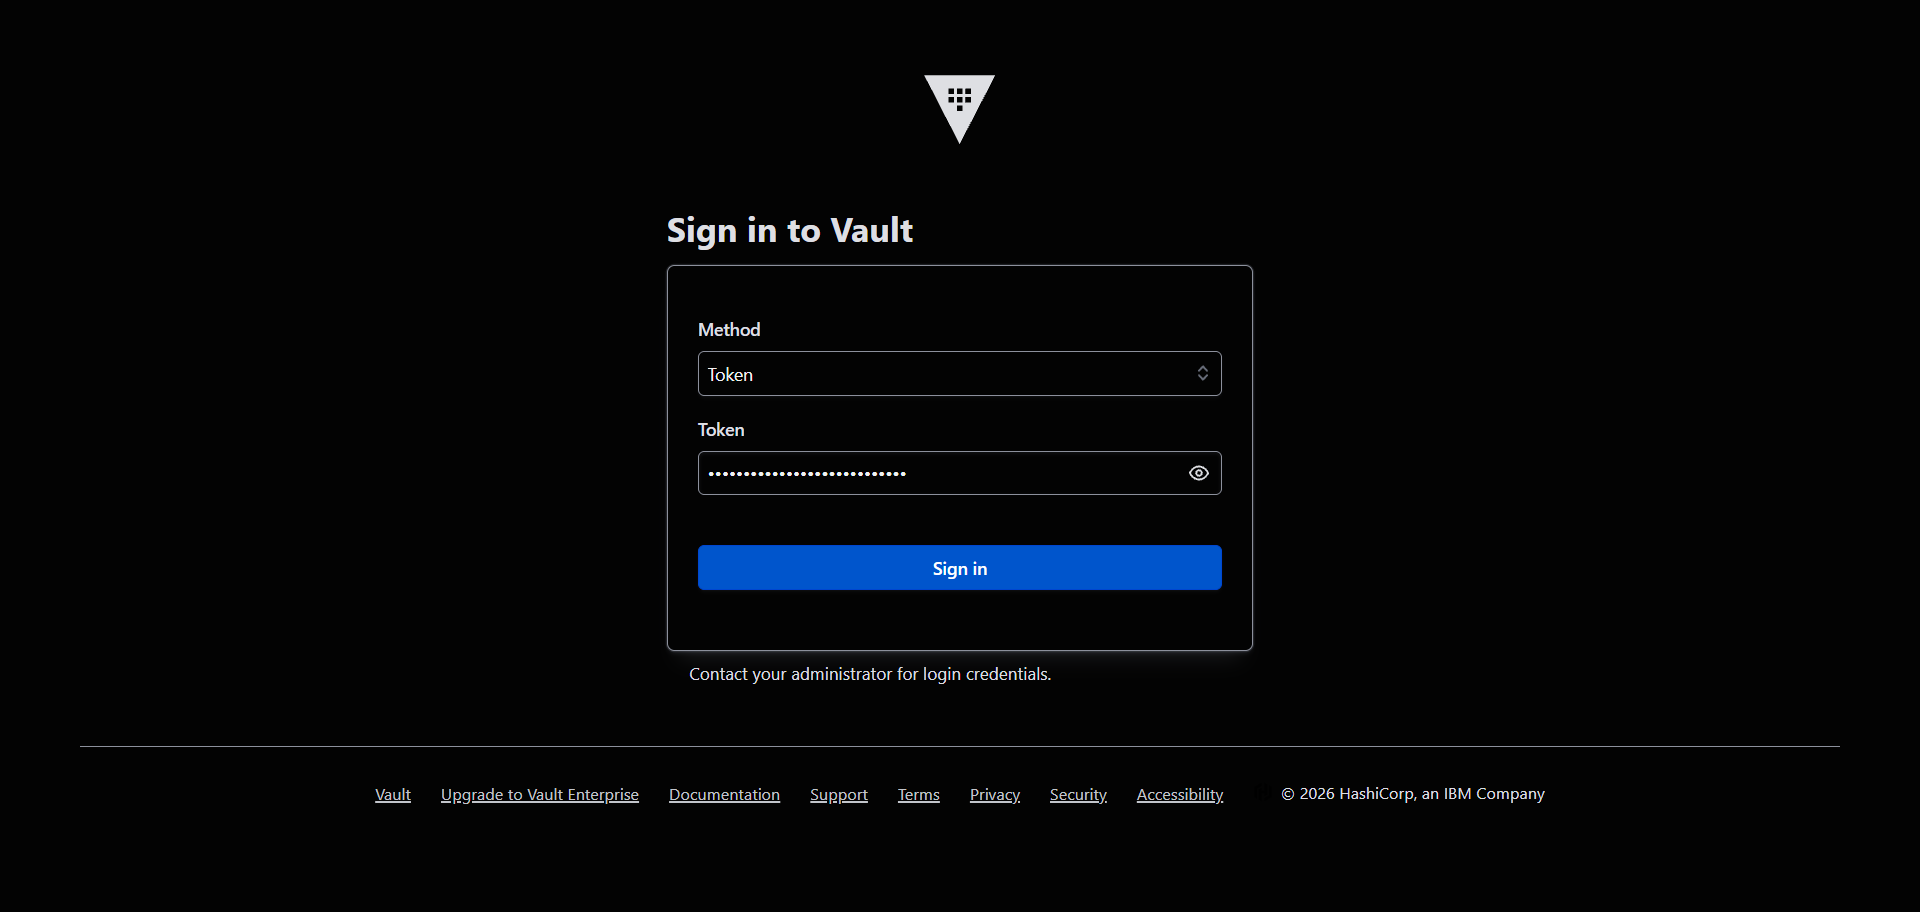
Sırlar HashiCorp Vault’ta
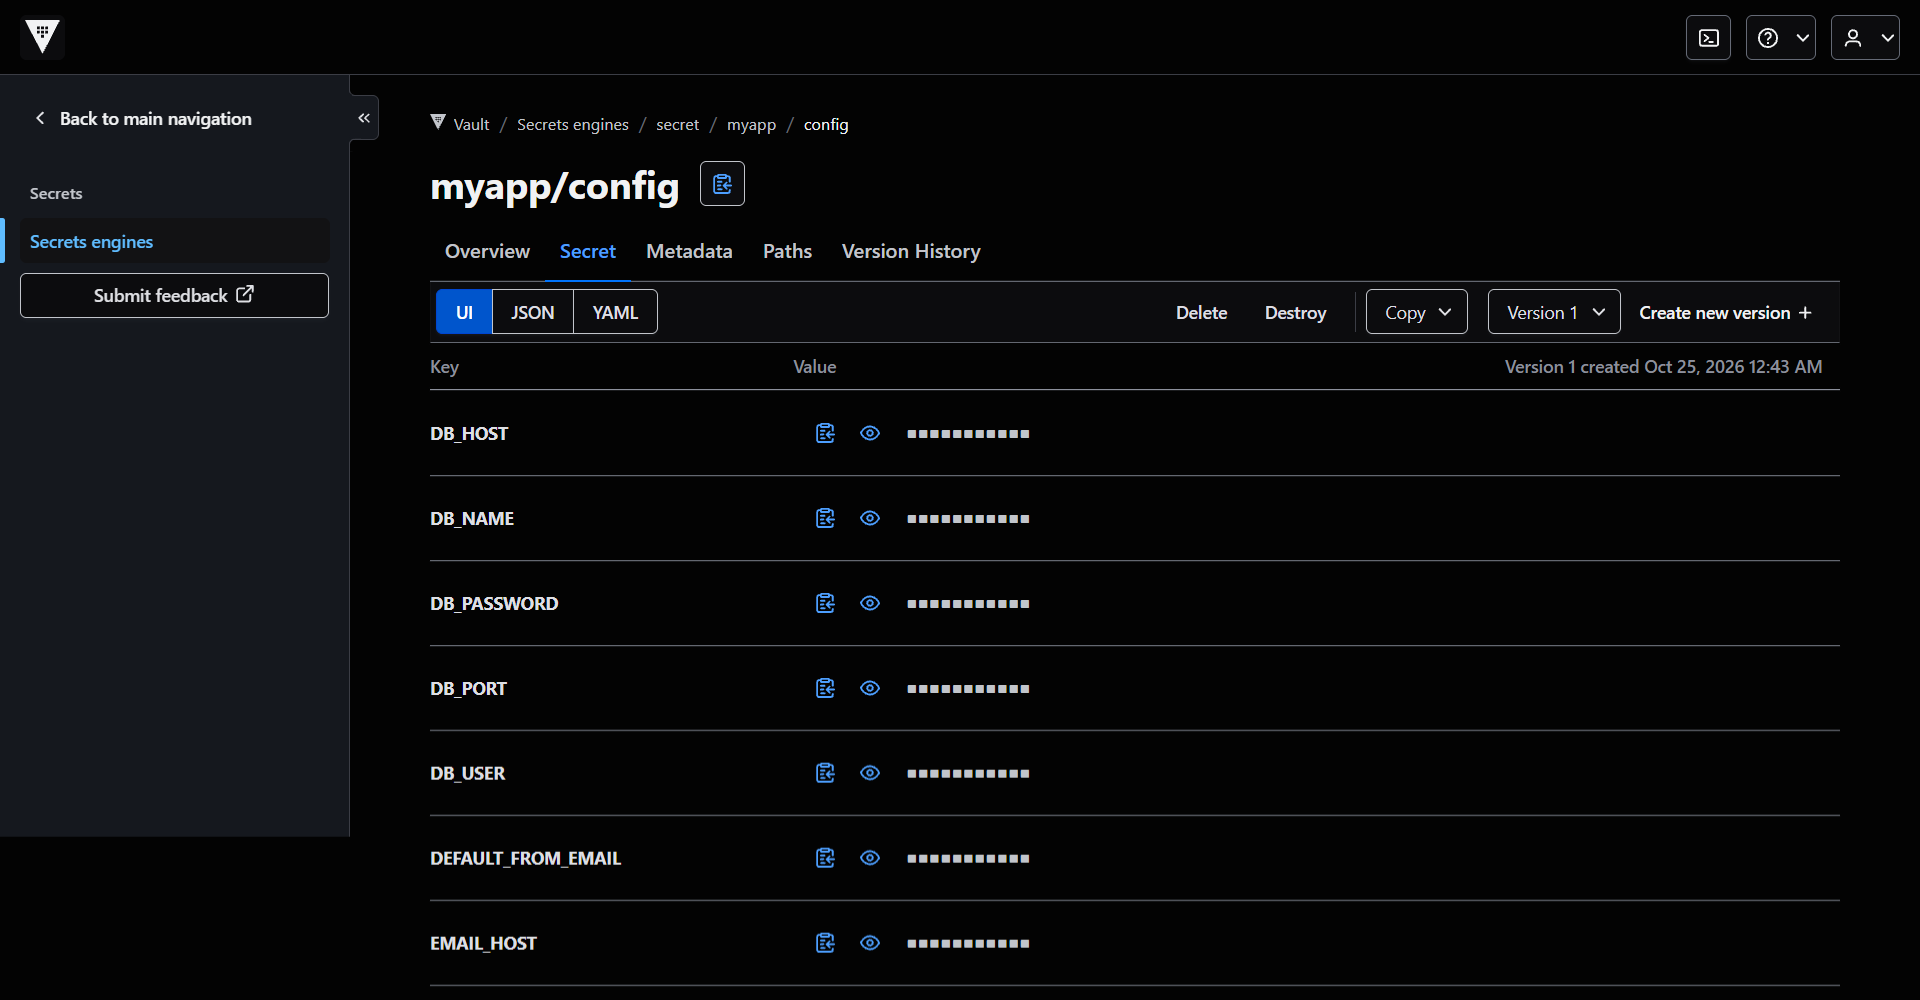
Veritabanı bilgileri, e-posta sunucusu ayarları ve Django’nun SECRET_KEY’i koda ya da .env dosyasına yazılmıyor; Vault’taki bir KV sırrında (myapp/config) duruyor. Servisler açılırken değerleri Vault’tan okuyor. Böylece sırlar depoya hiç girmiyor, sürümleniyor ve tek yerden değiştirilebiliyor.
Önünde ModSecurity WAF
Nginx ile çalışan ModSecurity, uygulamaya ulaşmadan önce gelen istekleri kurallara göre denetliyor. SQL enjeksiyonu ve XSS gibi tipik saldırı kalıpları Django’ya varmadan engelleniyor; uygulama kodundaki bir hatanın sömürülmesi zorlaşıyor.
OAuth2 ve 2FA
OAuth2 ile giriş ve iki adımlı doğrulama (2FA).
Docker ile tek komutta ayağa kalkan yapı
Uygulama, veritabanı, Nginx, ModSecurity ve Vault ayrı Docker konteynerlerinde çalışıyor; bütün sistem tek komutla kuruluyor.